

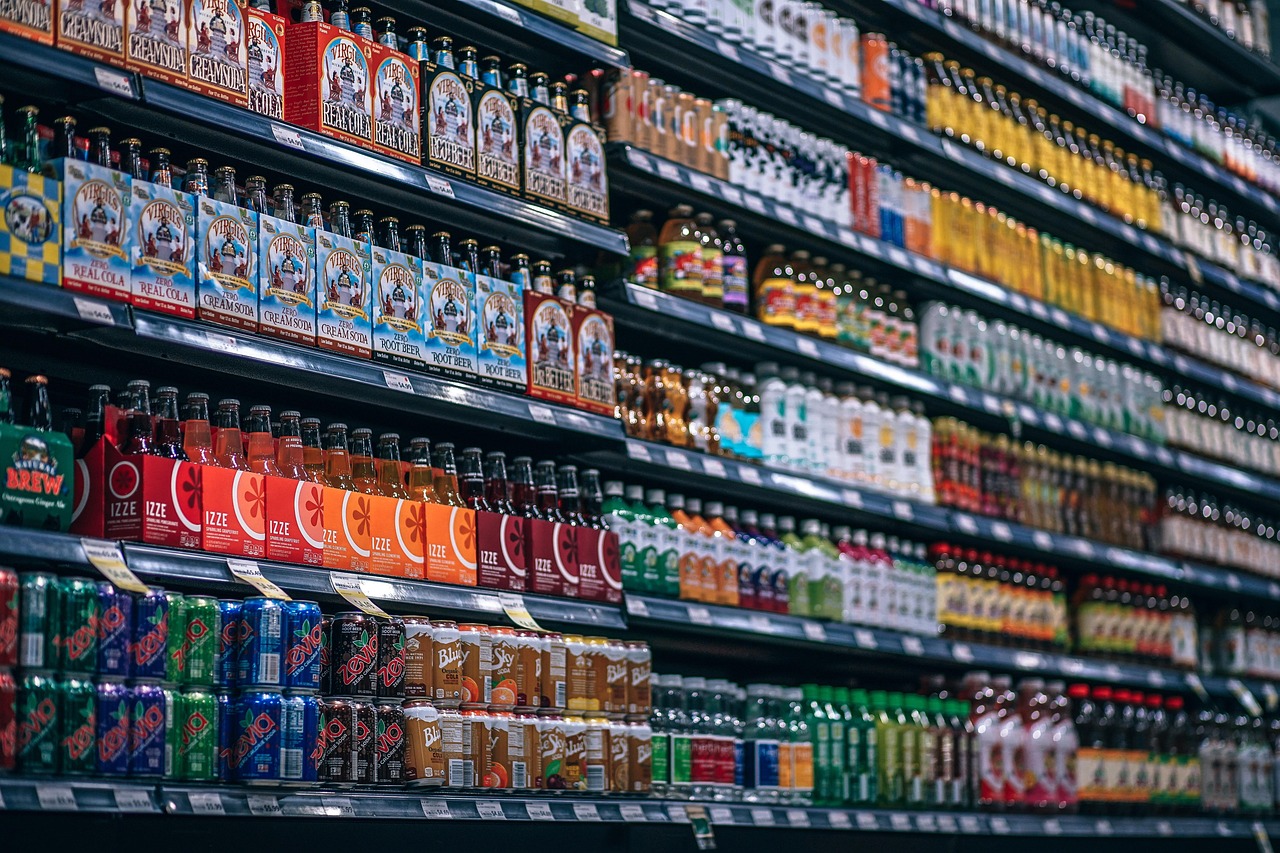
Безпрецедентна кибератака нанесе щети за милиони евро във френския търговски сектор, след като хакери поеха контрола над температурен софтуер и нагряха витрините за замразени и свежи продукти в стотици магазини. Около 400 супермаркета от водещи вериги като Carrefour, Intermarché, Coopérative U, Monoprix и E.Leclerc бяха засегнати, като в част от тях хладилните съоръжения са достигали температури до 50°C през нощта. Пристигащите на работа служители са били посрещнати от горещ въздух, разполовена храна и дори съобщения за малки пожари, което наложи спешното изхвърляне на огромни количества стока, за да се избегнат рискове за здравето на потребителите.
Нападателите са се възползвали от уязвимост в софтуер за дистанционна поддръжка на датската компания Danfoss, използван при по-стари модели хладилни агрегати, чиято сигурност не е била актуализирана. Вземайки контрол над нощния режим на размразяване, хакерите са принудили системата да поддържа висока температура с часове. За да ограничат щетите, част от търговските вериги незабавно разпрегнаха над сто обекта от интернет мрежата, докато екипи от специалисти работеха извънредно за възстановяване на нормалния работен ритъм на засегнатото оборудване.
Случаят предизвика остра реакция на високо ниво, като парижката прокуратура задейства специализирано разследване за киберпрестъпления от голям мащаб срещу критичната хранителна инфраструктура на страната. Европейският комисар по храните Кристоф Хансен заяви, че превръщането на хранителната сигурност в мишена и оръжие е нова и изключително опасна реалност, която изисква засилена защита. Инцидентът за пореден път доказа уязвимостта на физическите логистични системи пред дигитални заплахи и принуди бизнеса да преосмисли сигурността на свързаните към мрежата уреди.
Прочетете още:
 Само 250 злонамерени документа могат да компрометират голям езиков модел, показва ново изследване
 Световна премиера на CES: Volkswagen интегрира ChatGPT в автомобилите
 OpenAI представи нов инструмент за клониране на гласове
 Apple разработва персонални роботи за дома
 Tencent пусна нов AI модел, твърдейки че е по-бърз от DeepSeek
 България ще е дом на една от шестте нови фабрики за изкуствен интелект на ЕС
 Microsoft съживява гласовия асистент с „Hey Copilot“
 Сингапур и Балтийските държави изпреварват САЩ по потребление на AI
 Изкуствен интелект на OpenAI се освободи и атакува AI стартъп
 Тръмп преименува изкуствения интелект на „суперинтелигентност“ в официалните документи на САЩ